生成AIガイドラインで整える社内ルール5領域とリスク管理の実務

生成AIを社内に導入するとき、多くの企業は「どのツールを使うか」「研修をするか」「AIコンサルに相談するか」から考え始めます。しかし、実務ではその前に、入力してよい情報、生成物の確認方法、利用できる部署、アカウント権限、事故時の連絡先を決めておく必要があります。生成AI導入は、ツール選定より先に社内ルールを整えることが重要です。
この記事では、生成AI導入で整えるべき社内ルールを、AIコンサルに相談する前のリスク管理として解説します。生成AIの利用ルールやリスク管理を整えたい責任者に向けて、入力データ、生成物レビュー、ツール権限、マーケティング・営業利用、事故対応、相談前チェックを実務目線で整理します。
この記事でわかること
- 生成AI導入で社内ルールが必要な理由
- 入力してよい情報、入力してはいけない情報の分け方
- 生成物レビュー、著作権、個人情報の注意点
- ツール権限、アカウント、ログ管理の考え方
- AIコンサルへ相談する前に整理すべき項目
生成AI導入でまず整えるべき社内ルール
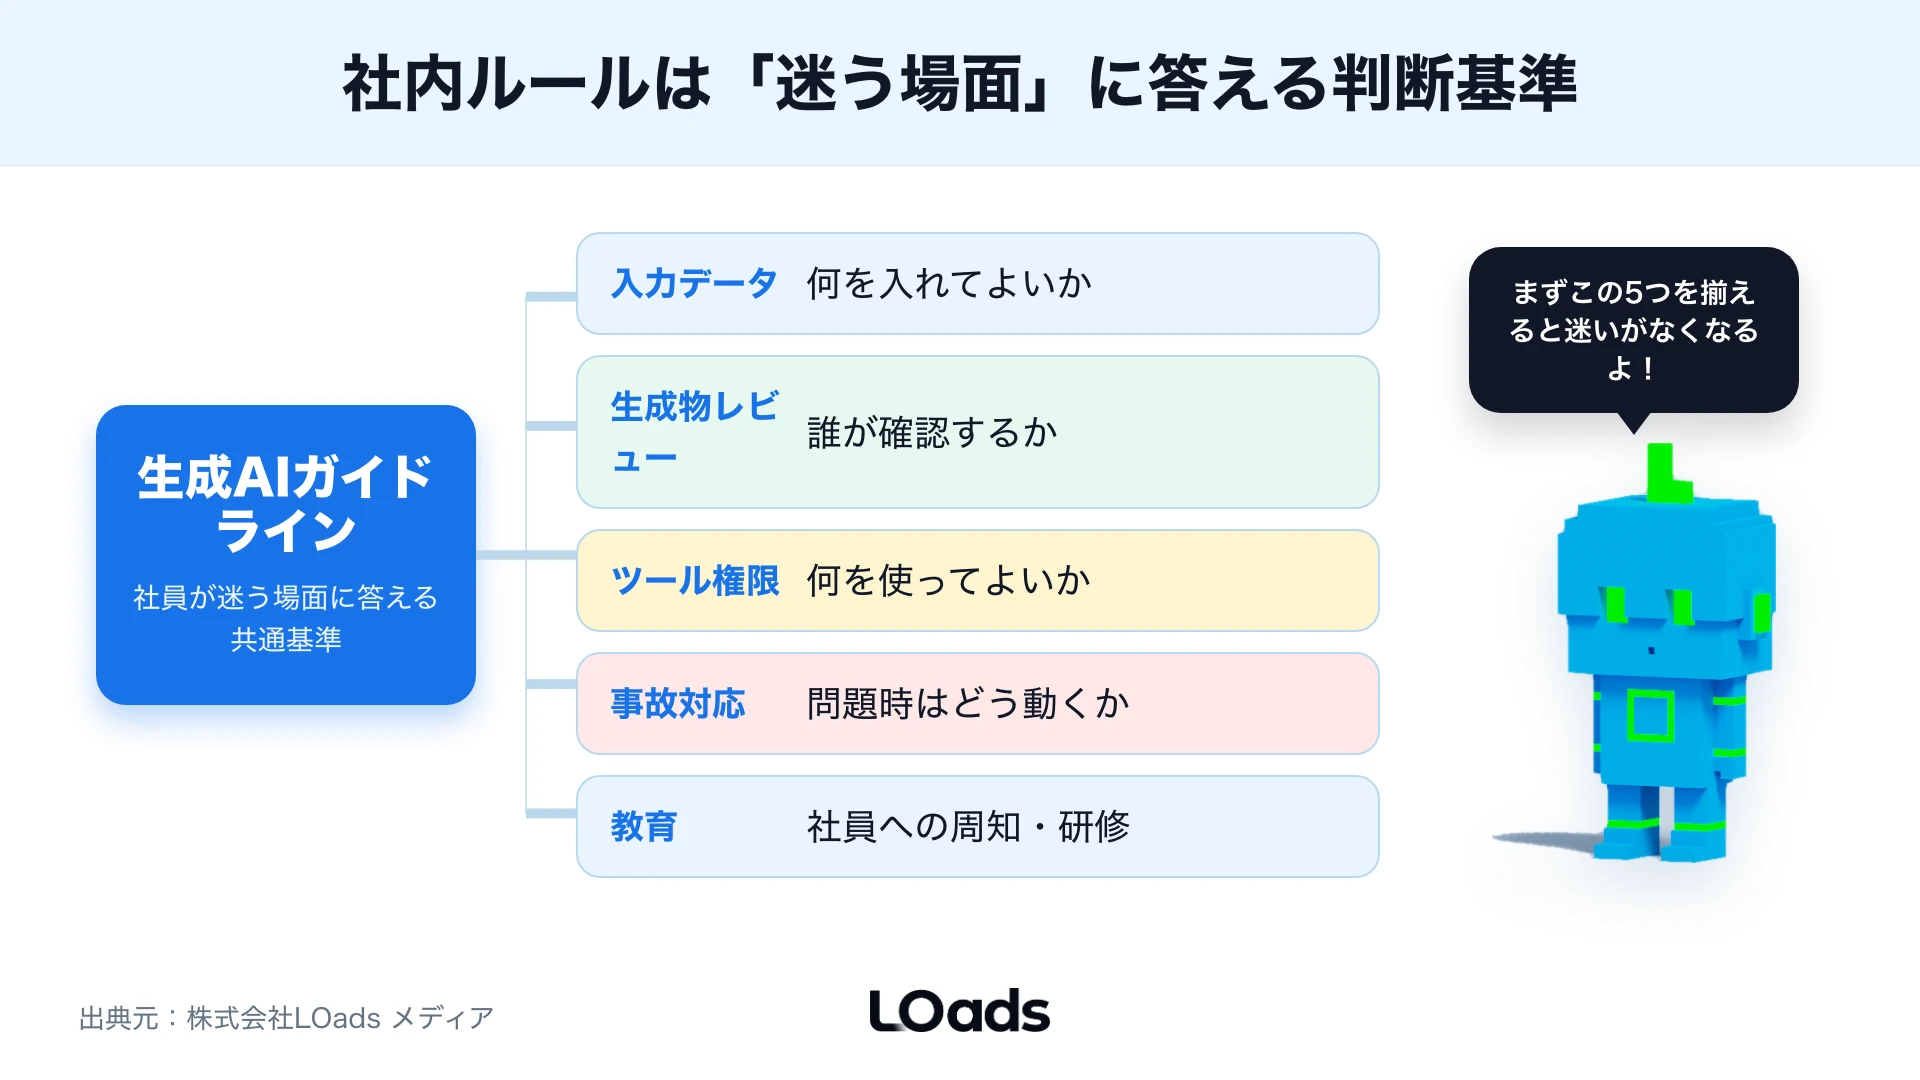
生成AI導入でまず整えるべき社内ルールは、細かな禁止事項の一覧ではありません。最初に必要なのは、社員が日常業務で迷う場面に答えるルールです。たとえば、顧客情報を入力してよいか、生成した広告文をそのまま公開してよいか、社外向け資料に使う場合は誰が確認するか、無料版と法人契約版をどう分けるかです。
生成AIガイドラインの目的と必要性は、社員が生成AIを便利に使うためだけでなく、情報漏えい、権利侵害、誤回答、無断ツール利用を防ぐ共通基準を置く点にあります。導入責任者は、相談前に「どの業務で使うか」「どの情報を入れないか」「誰が承認するか」を先に決めておくと、組織における利用ルールの基本構成がぶれにくくなります。
ガイドライン策定プロセスとステップは、生成AI特有のリスクと留意点を洗い出し、入力データ、レビュー、権限、事故対応、教育の順に合意する流れで考えます。ガバナンス体制と責任者の役割を先に決め、他組織・行政ガイドライン事例の紹介は、自社ルールへ落とし込むための参照情報として使います。
| ルール領域 | 決めること | 最低限の成果物 |
|---|---|---|
| 入力データ | 入力可、条件付き、禁止を分ける | 入力情報分類表 |
| 生成物レビュー | 社外公開前の確認者を決める | レビュー手順 |
| ツール/権限 | 使えるツールとアカウントを決める | 利用ツール一覧 |
| 業務範囲 | 使ってよい業務、使わない業務を分ける | 部門別利用ルール |
| 事故対応 | 誤入力、誤公開、情報漏えい時の対応 | 連絡先と初動手順 |
最初から完璧なガイドラインを作る必要はありません。 ただし、入力データ、生成物レビュー、アカウント権限、事故対応の4つは、導入初期でも決めておくべきです。ここが曖昧なまま利用を広げると、慎重な社員は使わず、積極的な社員は危ない使い方をしてしまいます。
経済産業省のAI事業者ガイドライン掲載ページでは、AIの開発者・提供者・利用者が参照できるガイドラインやチェックリストが公開されています。企業の社内ルールも、こうした公式ガイドラインを参考にしつつ、自社の業務とデータに合わせて落とし込む必要があります。
社内で生成AIガイドラインを調べる担当者が知りたいのは、定義だけではなく「自社では何を決めればよいか」です。最低限の社内ルールは、入力データ、生成物レビュー、ツール権限、責任者、事故対応、教育、契約時のリスク分担に分けると、行政資料を眺めるだけで終わりません。自社で使える判断表まで落とし込むことで、法務、情シス、現場、経営が同じ前提で話せるようになります。
この記事もおすすめ|生成AI研修とAIコンサルの違い:研修だけで終わらせない導入設計|教育と従業員への周知方法を、研修だけで終わらせず運用設計へつなげる視点で確認できます。|
AIコンサルに相談する前にルールを整える理由
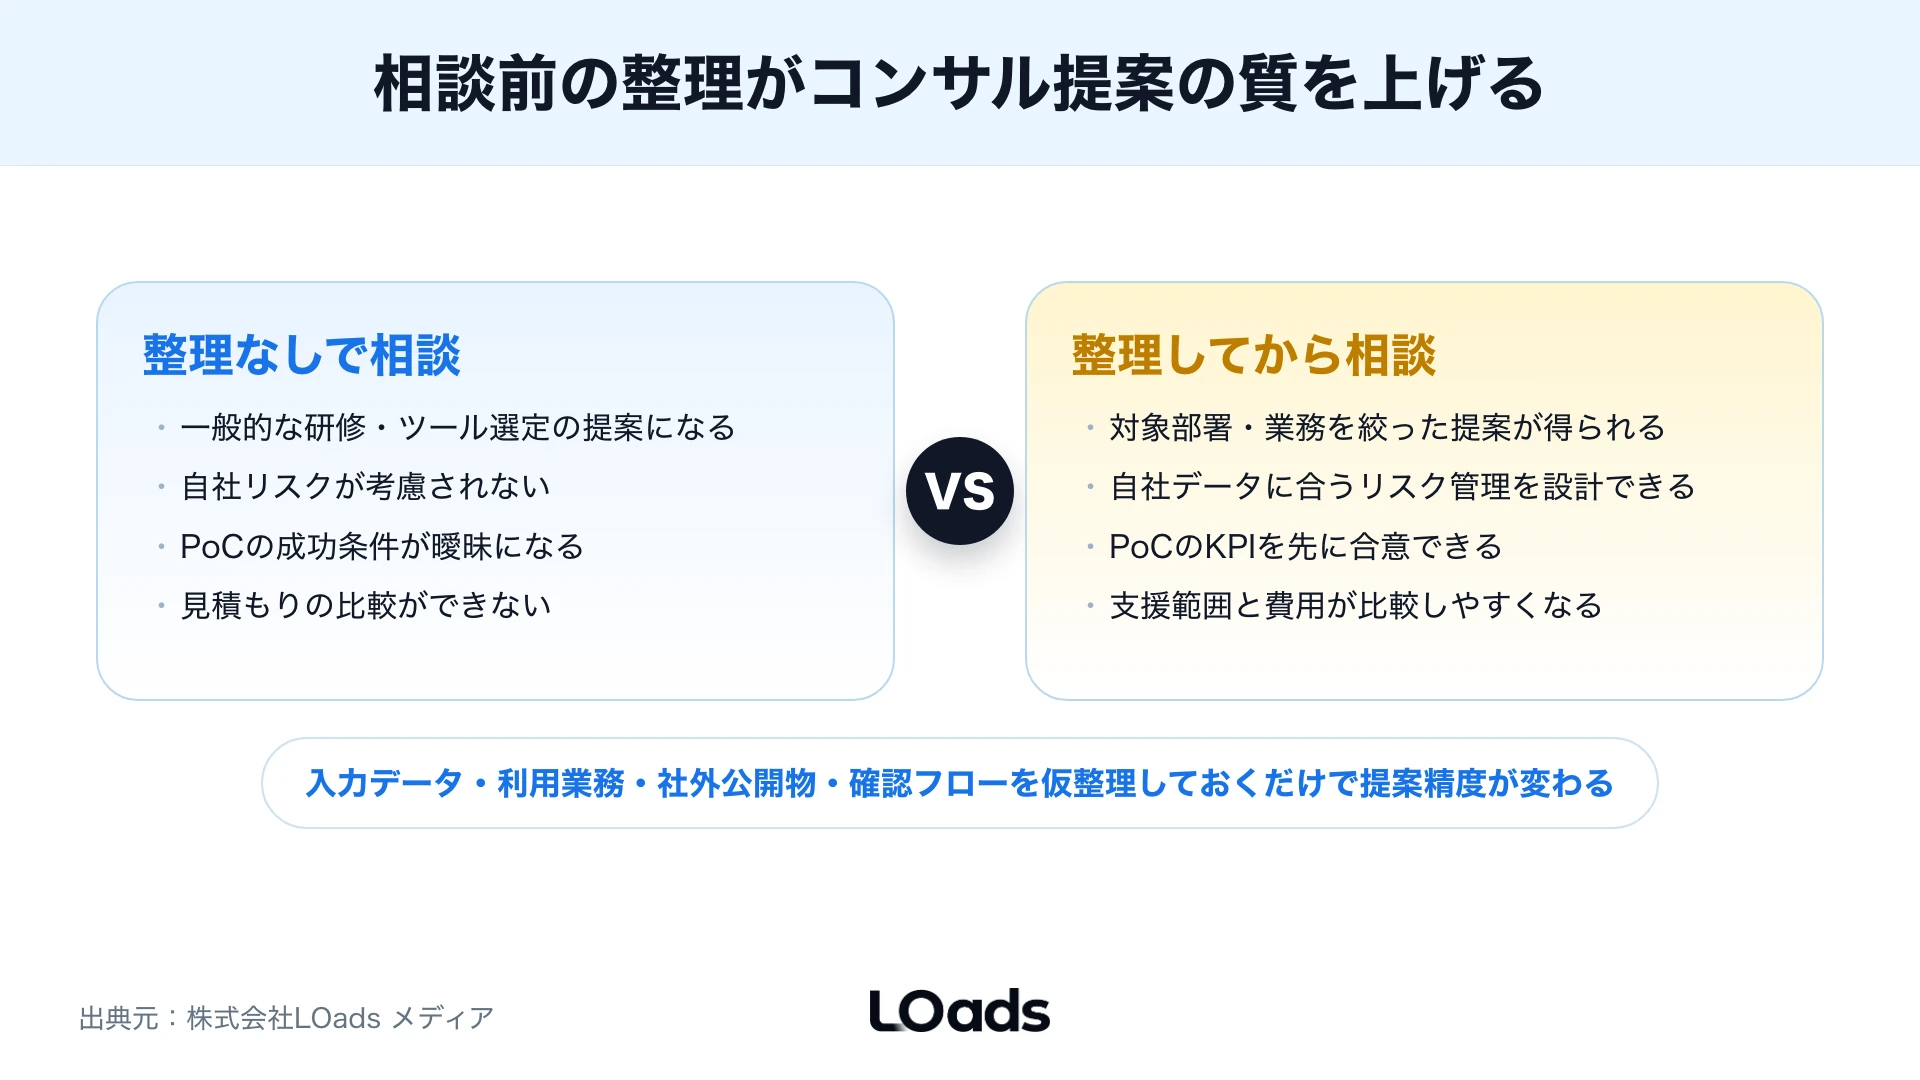
AIコンサルに相談する前に社内ルールを整える理由は、相談内容を具体化するためです。ルールが何もない状態で相談すると、外部会社は一般的な研修、ツール選定、PoC、ガイドライン作成を提案するしかありません。一方で、入力データや利用業務がある程度整理されていれば、自社に合うリスク管理と導入計画を作りやすくなります。
| 相談前に整理する項目 | AIコンサル側で判断しやすくなること |
|---|---|
| どの部署が使うか | 研修対象、権限、利用シーン |
| どのデータを扱うか | リスク、匿名化、ツール選定 |
| 何を社外へ出すか | レビュー手順、責任範囲 |
| どの成果を見たいか | PoCの成功条件、KPI |
| どこまで自社で運用するか | 伴走範囲、開発範囲、費用 |
デジタル庁のテキスト生成AI利活用におけるリスクへの対策ガイドブックでは、生成AIの利活用に関するリスクと対策が具体的に整理されています。民間企業でも、生成AIを導入するなら、便利な使い方だけでなく、リスクを洗い出し、対策を運用できる形にすることが大切です。
==AIコンサルに相談するときは、「生成AIを導入したい」ではなく「この業務で、このデータを、この範囲で使いたい」と伝えられる状態にすることが重要です。== そこまで整理できると、研修で足りるのか、社内ルール作成が必要なのか、PoCやRAGまで進むべきかを比較しやすくなります。
社内ルールの整理、研修、PoC、運用定着を一体で検討する場合は、AI活用サービスの支援範囲もあわせて確認できます。ここで扱うのはAI検索露出やAIO/GEO対策ではなく、企業内の生成AI活用を安全に進めるためのリスク管理です。
入力データのルールを決める
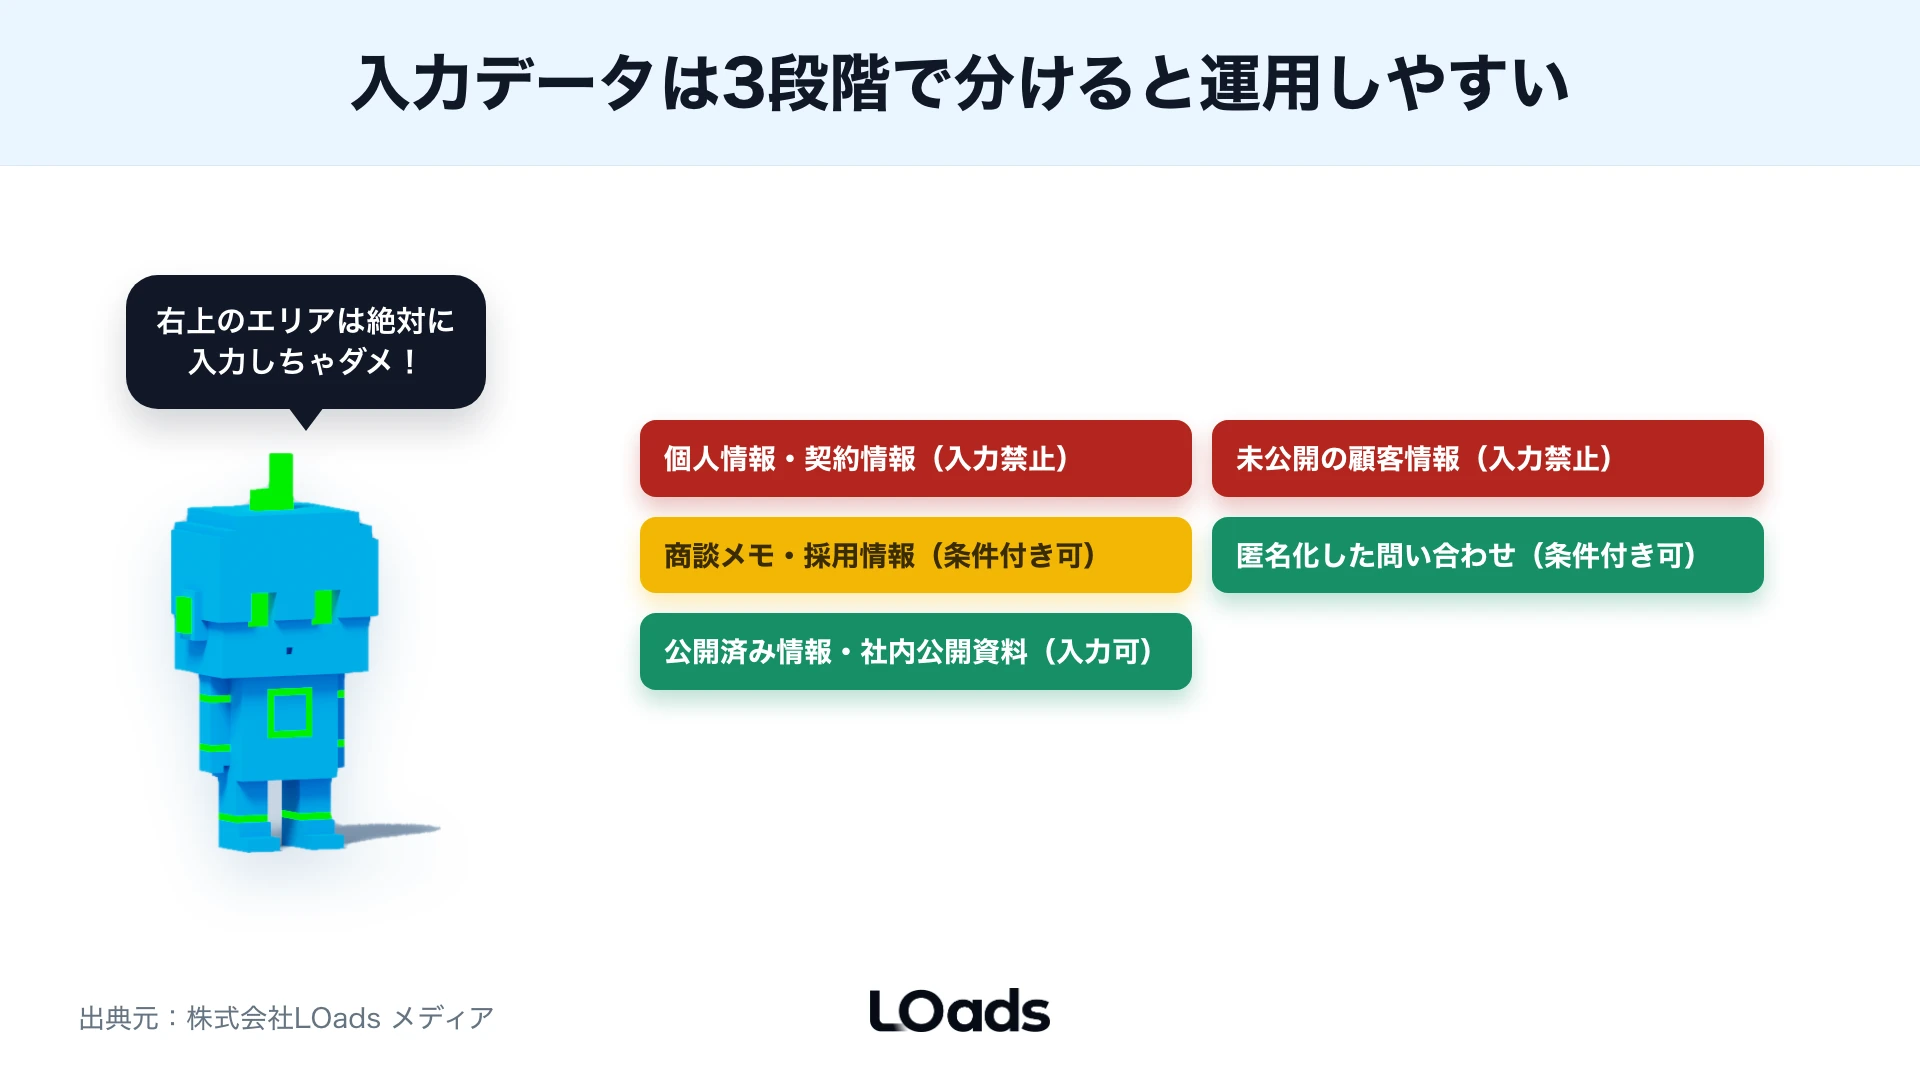
生成AIの社内ルールで最初に決めるべきなのは、入力データです。社員が最も迷うのは、「この情報をAIに入れてよいのか」です。ここを曖昧にすると、利用が止まるか、危険な入力が起きます。入力データは、入力可、条件付き可、入力禁止の3段階で分けると運用しやすくなります。
| 区分 | 例 | ルール例 |
|---|---|---|
| 入力可 | 公開済み情報、一般的な文章、社内で公開済みの資料 | 生成・要約・構成案に利用可 |
| 条件付き可 | 社内資料、匿名化した問い合わせ、数値レポート | 個人名や契約情報を除いて利用 |
| 入力禁止 | 個人情報、契約情報、未公開の顧客情報、認証情報 | 原則入力しない |
| 要確認 | 商談メモ、顧客別提案、採用情報、機密資料 | 管理者または責任者に確認 |
!!顧客情報、個人情報、契約内容、未公開資料、APIキーやパスワードを、許可なく生成AIへ入力すること!! は避けるべきです。情報漏えい、契約違反、社内規程違反につながる可能性があります。
個人情報保護委員会の生成AIサービス利用に関する注意喚起でも、個人情報を含む情報を生成AIサービスへ入力する際の注意点が案内されています。社内ルールでは、個人情報そのものだけでなく、顧客名、メールアドレス、商談内容、契約条件など、組み合わせで個人や取引先が特定される情報にも注意してください。
==入力データのルールは、情報システム部門だけでなく、現場業務を知る責任者と一緒に作る必要があります。== マーケティング、営業、カスタマーサポート、人事、法務では、扱う情報の種類が違うため、全社共通ルールと部門別ルールを分けると運用しやすくなります。
アズくんワンポイント: 「無料版ならどこまで入れていいの?」って、部署ごとに判断が分かれやすいですよね。
ワンポイントアドバイス: 入力データの分類は、情報システム部門の管理表だけで完結させず、営業の商談メモ、マーケティングの広告レポート、CSの問い合わせ履歴など、実際に社員がコピーしやすい素材名で書くと現場判断に使われやすくなります。
生成物レビューのルールを決める
生成AIの出力は、そのまま正しいとは限りません。文章が自然でも、事実誤認、古い情報、権利上の問題、ブランドに合わない表現、誤解を招く表現が含まれることがあります。生成物レビューのルールは、社外公開物と社内利用物で分けるのが現実的です。
| 生成物 | レビュー観点 | 確認者 |
|---|---|---|
| 広告文 | 表現リスク、媒体ポリシー、誇張表現 | 広告責任者 |
| SEO記事 | 事実確認、独自性、検索意図、引用元 | 編集者/責任者 |
| 営業資料 | 顧客情報、提案内容、価格条件 | 営業責任者 |
| 社内レポート | 数値根拠、解釈、次アクション | 分析担当/責任者 |
| FAQ/回答案 | 誤回答、責任範囲、最新性 | サポート責任者 |
レビューで見るべきなのは、誤字脱字だけではありません。 事実確認、根拠、権利、ブランド、顧客影響、法務・規制、媒体ポリシーまで含めます。特に広告やSEO、営業資料は、外部に出ることで会社の信用や問い合わせ品質に影響します。
==生成AIの出力は「下書き」として扱い、社外公開や顧客提出の前には必ず人が責任を持って確認するルールにしてください。== AIコンサルに相談する場合も、どの生成物にどの確認フローが必要かを一緒に設計してもらうと、現場で使われやすくなります。
ツール・アカウント・権限のルールを決める
生成AI導入では、どのツールを使うかだけでなく、誰がどのアカウントで使うかを決める必要があります。個人アカウントで業務利用するのか、法人契約の環境を使うのか、ログを誰が確認するのか、退職者の権限をどう外すのかを整理します。
| 項目 | 決めること | 未整備だと起きること |
|---|---|---|
| 利用ツール | 公式に使ってよいAIツール | 勝手なツール利用が広がる |
| アカウント | 個人利用か法人契約か | データ管理が不明確になる |
| 権限 | 部署・役職別の利用範囲 | 機密情報へアクセスされる |
| ログ | 利用履歴や改善履歴の扱い | 問題発生時に追跡できない |
| 退職/異動 | アカウント停止・権限変更 | 元社員のアクセスが残る |
無料版や個人契約のツールを全面的に禁止するだけでは、現場は別の抜け道を探すことがあります。 大切なのは、業務利用してよいツール、入力してよい情報、社外公開前の確認方法を明確にすることです。必要に応じて、法人向けプラン、管理者権限、ログ確認、セキュリティ設定を比較します。
==ツール選定は、機能比較だけでなく、データ保持、管理者権限、ログ、退職者対応、社内ルールとの整合性で判断してください。== AIコンサルに相談する場合は、ツール名の提案だけでなく、運用管理まで含めて確認するのが安全です。
特に無料ツールと法人環境の使い分けを曖昧にすると、シャドーIT防止が難しくなります。現場が使える安全な選択肢を示したうえで、部門横断の承認手順、管理者、ログ確認の頻度を決めてください。社内ナレッジや顧客対応履歴を扱う場合は、単なるチャット利用ではなく、RAGや社内GPTのデータ管理まで含めて検討します。
ワンポイントアドバイス: ツール一覧は「利用可/禁止」だけでなく、「公開情報だけなら可」「社内資料は法人環境のみ」「顧客情報は責任者確認」という条件付きの列を作ると、現場が勝手な抜け道を選びにくくなります。
マーケティング・営業で使うときの注意点
マーケティングや営業で生成AIを使う場合、社内ルールはより具体的にする必要があります。広告文、LP、SEO記事、メール、営業資料、商談メモ、CRM分析など、外部公開物と顧客情報が混ざるためです。マーケティング領域では、制作効率だけでなく、表現リスクと顧客情報の扱いを同時に見る必要があります。
| 利用場面 | 便利な使い方 | 必要なルール |
|---|---|---|
| 広告文/LP | 訴求案、見出し案、改善案 | 誇張表現、薬機法等、媒体ポリシー確認 |
| SEO記事 | 構成案、FAQ、リライト | 事実確認、独自性、引用元 |
| メール | 下書き、件名案、フォロー文 | 顧客名、契約条件、誤送信防止 |
| CRM分析 | 問い合わせ分類、失注理由整理 | 匿名化、権限、保存先 |
| 営業資料 | 提案たたき台、競合比較 | 価格条件、個別事情、レビュー |
マーケティングでは、AIが作った表現をそのまま使うと、誇張、根拠不足、競合比較の不適切表現、ブランド毀損につながる可能性があります。営業では、顧客ごとの事情や契約条件が含まれるため、入力データの扱いがさらに重要になります。
==広告・SEO・CRMで生成AIを使う場合は、制作ルール、事実確認、個人情報、営業連携を一体で管理する必要があります。== 単なるプロンプト集ではなく、どの業務で誰がレビューするかまで決めてください。
社内ルールを作る段階では、広告文・SEO記事・CRM分析の細かな使い方へ広げすぎず、まずレビュー責任と顧客情報の扱いを分けてください。部門別の活用例を確認したい場合は、次の記事が参考になります。
ワンポイントアドバイス: 最初の社内ルールは、全社員向けの長い規程よりも、マーケティング、営業、管理部門など利用頻度が高い部署の「迷いやすい入力例」と「公開前レビュー例」から作ると定着しやすくなります。
事故対応と改善のルールを決める
生成AIの社内ルールでは、問題が起きたときの対応も決めておく必要があります。誤って顧客情報を入力した、生成物を確認せず公開した、誤回答を顧客へ送った、外部ツールに社内資料をアップロードした、といったケースです。事故対応ルールは、責めるためではなく、被害を広げないために作ります。
| 起きうる事象 | 初動対応 | 再発防止 |
|---|---|---|
| 誤入力 | 管理者へ報告、入力内容を記録 | 入力禁止情報の再周知 |
| 誤公開 | 公開停止、訂正、関係者確認 | レビュー手順の見直し |
| 誤回答 | 顧客連絡、正しい回答を提示 | FAQ/プロンプト改善 |
| 権限ミス | アクセス停止、ログ確認 | 権限棚卸し |
| ツール誤利用 | 利用停止、影響範囲確認 | 利用ツール一覧の更新 |
!!事故が起きたときに報告しづらい文化にすると、問題が表面化せず、同じミスが繰り返されます。!! 生成AIは新しい業務習慣を伴うため、初期段階では小さなミスが起きる前提で、報告しやすい窓口と改善フローを作ってください。
NIST AI Risk Management Frameworkは、AIリスクを組織的に管理するための枠組みとして公開されています。社内ルールでも、利用前の制限だけでなく、利用後の監視、評価、改善、責任分担を含めると、単なる禁止ルールで終わりにくくなります。
事故対応では、違反時の初動を「誰が、何分以内に、どこへ報告するか」まで落とします。外部ツールやRAG基盤を使う場合は、ベンダー契約、SLA、ログ提出範囲、削除依頼の手順、損害が出た場合のリスク分担への接続を補うと、社内だけでは閉じないリスクも見落としにくくなります。
この記事もおすすめ|RAG構築会社を探す前に2026年のマネージド型で足りるか確かめる|社内GPTやナレッジ検索を検討する場合のデータ管理、権限、RAG設計を深掘りできます。|
AIコンサルに依頼できる支援範囲
生成AIの社内ルール整備では、AIコンサルに依頼できることがいくつかあります。業務棚卸し、リスク整理、利用ルール作成、研修、PoC設計、ツール選定、部門別テンプレート、効果測定、運用改善などです。ただし、AIコンサルに丸投げすればよいわけではありません。
| 支援範囲 | AIコンサルに依頼できること | 自社で持つべき判断 |
|---|---|---|
| 業務棚卸し | 利用シーンとリスクの整理 | どの業務を優先するか |
| ルール作成 | 雛形、部門別ルール、チェックリスト | 最終承認、社内規程との整合 |
| 研修 | 使い方、リスク、レビュー方法 | 参加対象、運用責任者 |
| PoC | 成功条件、検証方法、KPI | 継続判断、予算判断 |
| 定着支援 | 改善会議、ログレビュー、相談窓口 | 社内担当者の配置 |
AIコンサルは、公式ガイドラインを自社業務に翻訳する役割を担えます。 ただし、最終的にどの情報を扱ってよいか、どの部署が責任を持つか、どのリスクを許容するかは自社の判断です。外部会社は支援者であり、社内責任を代わりに持つわけではありません。
==AIコンサルへ相談するなら、社内ルール、研修、PoC、定着支援を別々に見積もるのではなく、実際に現場で使われる導入計画としてつなげることが重要です。== ルールだけ作っても、社員が使えなければ意味がありません。
AIコンサルの支援範囲を確認するときは、作成物の名前だけでなく、誰が承認し、誰が現場へ周知し、どのKPIで継続判断するかまで見ます。法規制、知的財産権、個人情報への配慮を社内規程へ反映するだけでなく、教育と従業員への周知方法まで含めると、作ったルールが使われやすくなります。
費用とKPIの見方
生成AIの社内ルール整備にかかる費用は、支援範囲で変わります。短期診断、ガイドライン作成、研修、部門別ワークショップ、PoC、運用伴走、ツール選定、RAGやAIエージェント連携では、必要な工数も成果物も違います。
以下は、検討時の 試算例(仮説モデル) です。実際の費用は、対象部門、扱うデータ、社内規程の有無、研修人数、PoC範囲、開発有無によって変わります。
| 支援内容 | 向いている状態 | 見るKPI |
|---|---|---|
| 短期診断 | 何を決めるべきか整理したい | リスク一覧、優先順位 |
| ルール作成 | 全社で使う基準を作りたい | 承認済みルール、利用範囲 |
| 研修 | 社員の理解をそろえたい | 理解度、利用率、質問数 |
| PoC | 小さく業務で試したい | 削減時間、品質、リスク発生数 |
| 月額伴走 | 改善しながら定着させたい | 利用率、事故件数、改善実行数 |
費用対効果を見るときは、ルール作成のページ数ではなく、社員が迷わず使える場面が増えたか、危険な入力や誤公開を減らせたかを見ます。生成AIの効果は、作業時間削減だけでなく、リスク低減、レビュー品質、問い合わせ対応速度、施策実行数にも表れます。
==社内ルール整備のKPIは、利用率、レビュー通過率、事故件数、削減時間、改善提案件数をセットで見ると判断しやすくなります。== ルールを厳しくしすぎて利用が止まっていないか、逆に自由すぎてリスクが増えていないかを定期的に確認してください。
相談前に整理しておくこと
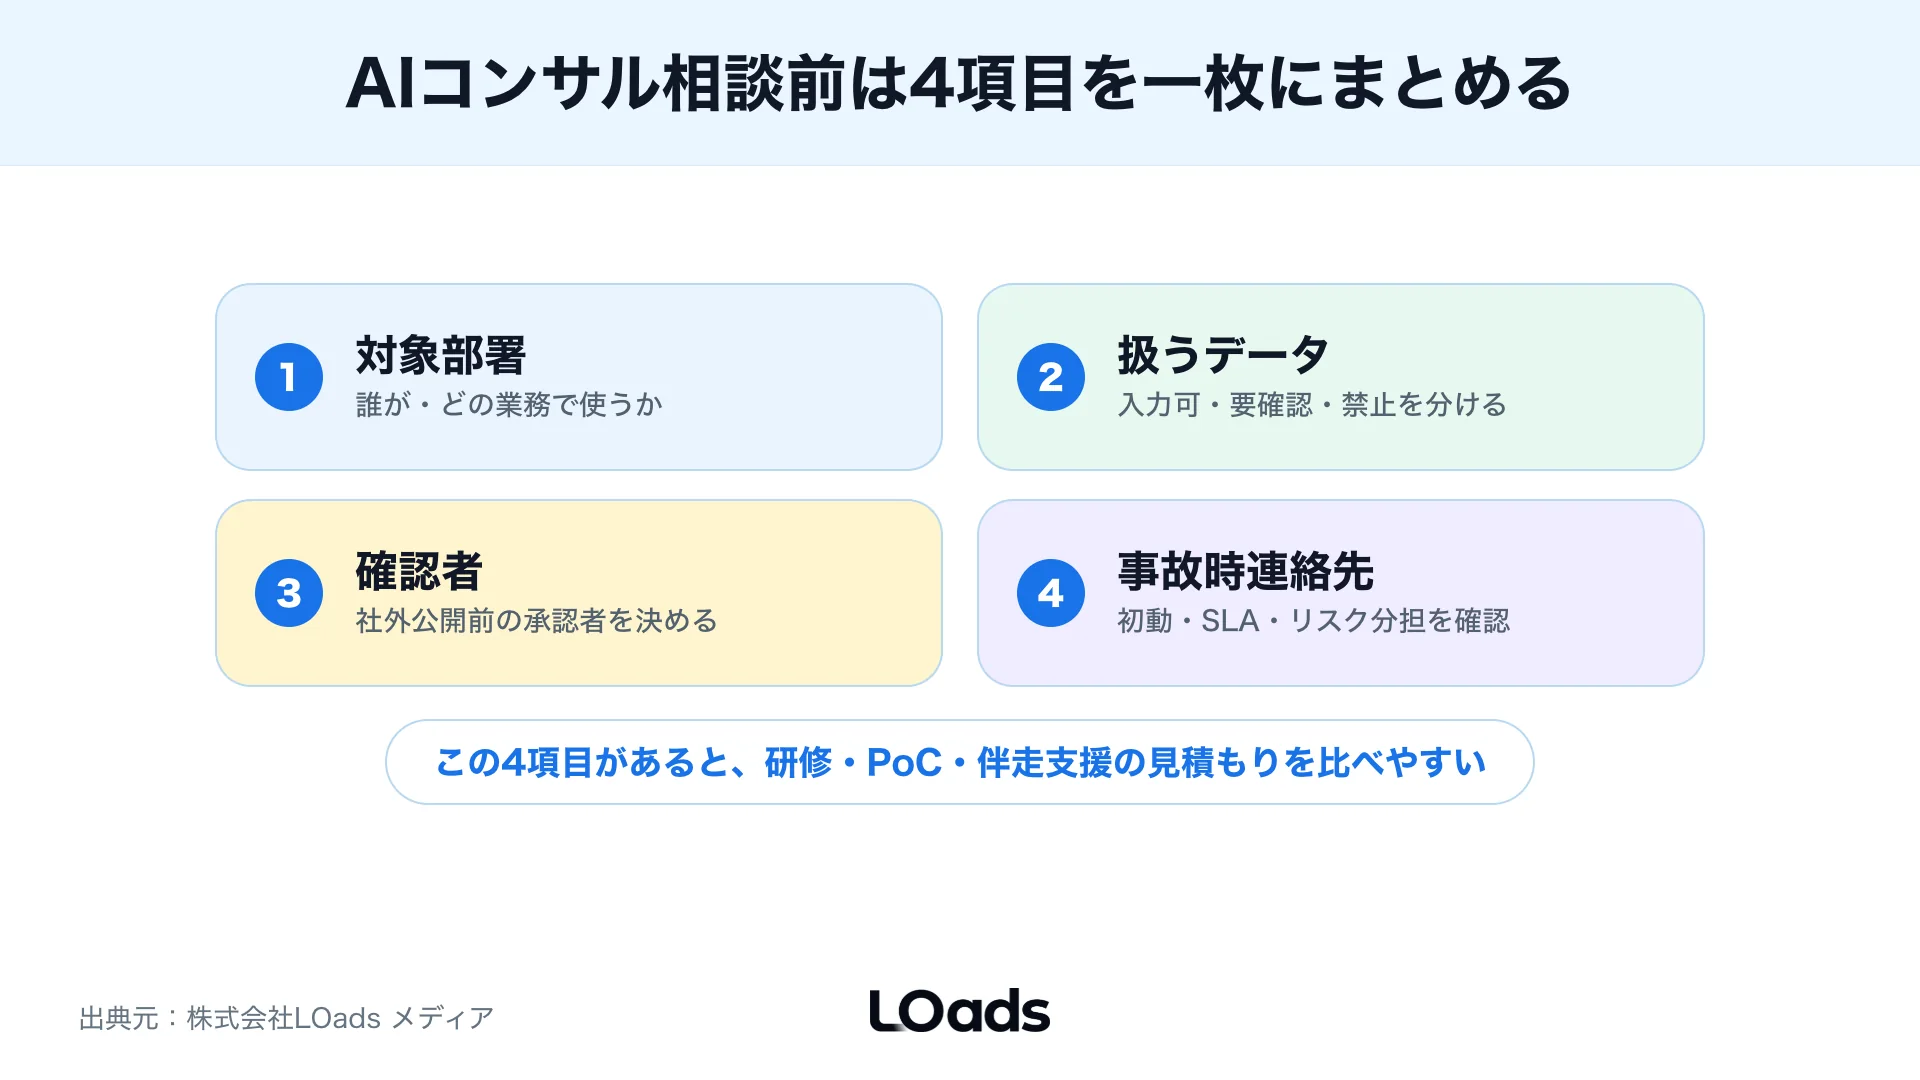
AIコンサルへ生成AIの社内ルール整備を相談する前に、すべてを決めておく必要はありません。ただし、次の項目を整理しておくと、提案内容と見積もりが比較しやすくなります。
相談前チェック
- 生成AIを使わせたい部署と業務はどこか
- 入力してよい情報、入力してはいけない情報を仮で分けられているか
- 社外公開する生成物は何か
- 生成物の確認者、承認者、責任者は誰か
- 使ってよいツール、使ってはいけないツールは決まっているか
- 個人情報、顧客情報、契約情報を扱う可能性はあるか
- 事故が起きたときの連絡先と初動対応は決まっているか
- 研修、PoC、社内ルール、運用伴走のどこまで相談したいか
ここまで整理できると、相談内容は「生成AIガイドラインを作りたい」ではなく、**「この部署のこの業務で生成AIを使うために、入力データ・レビュー・権限・事故対応を設計したい」**という具体的な依頼になります。AIコンサル側も、ガイドライン作成だけでよいのか、研修やPoC、定着支援まで必要かを判断しやすくなります。
逆に、目的が曖昧なまま相談すると、各社の提案が研修、規程作成、ツール導入、PoC、開発支援に分かれ、費用を比較しにくくなります。相談前に、対象部署、扱うデータ、生成物、確認フロー、事故対応の5点を一枚に整理することが、手戻りを減らす近道です。
よくある質問
Q. 生成AIガイドライン作成の費用はいくらですか?
A. 費用は、短期診断、ガイドライン作成、研修、部門別ワークショップ、PoC、運用伴走のどこまで依頼するかで変わります。見積もり比較では、成果物、対象部門、研修人数、運用支援の範囲をそろえて確認してください。
Q. 自社だけで生成AIガイドラインを作れますか?
A. 作れます。すでに情報管理ルール、個人情報の扱い、社外公開物のレビュー体制がある場合は、それを生成AI利用に合わせて拡張できます。部門ごとの利用場面や入力データが複雑な場合は、外部支援を入れると整理しやすくなります。
Q. どの指標を見ればよいですか?
A. 利用率、レビュー差し戻し率、誤入力や事故件数、削減時間、改善提案件数を見ます。ルールを厳しくして利用が止まっていないか、自由にしすぎてリスクが増えていないかを両方確認してください。
Q. AIコンサルや代理店に何を依頼できますか?
A. 業務棚卸し、リスク整理、入力データ分類、部門別ルール作成、研修、PoC設計、運用改善を依頼できます。丸投げではなく、最終承認者と社内責任者は自社側で決める必要があります。
Q. いつ相談すべきですか?
A. 社員が個人判断で生成AIを使い始めている、入力してよい情報の判断が割れている、社外公開物のレビュー責任が曖昧、事故対応の窓口が決まっていない場合は相談タイミングです。
まとめ
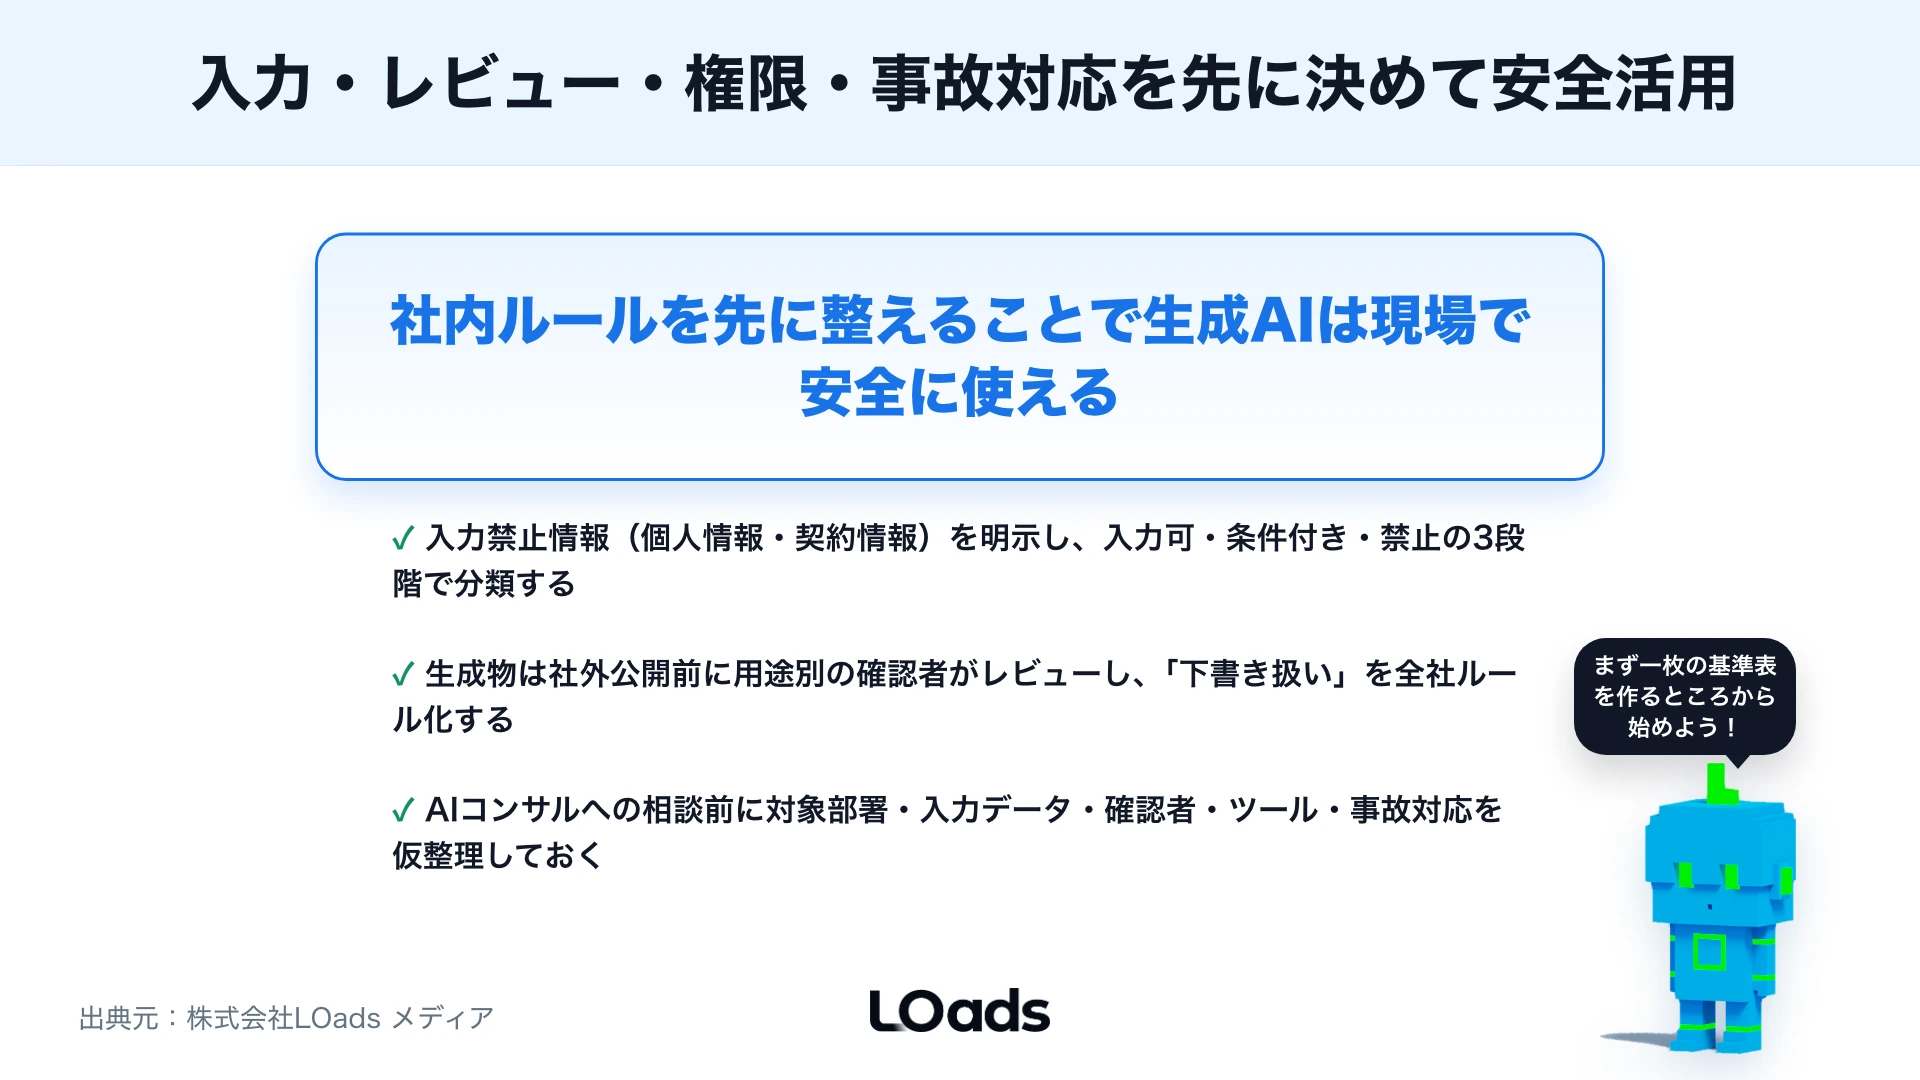 生成AI導入で整えるべき社内ルールは、社員を縛るためではなく、迷わず安全に使うための判断基準です。入力データ、生成物レビュー、ツール権限、マーケティング・営業利用、事故対応を先に決めることで、生成AIを現場で使いやすくできます。
AIコンサルに相談する場合も、何も決めずに丸投げするより、対象部署、扱うデータ、生成物、確認フロー、事故対応を仮整理しておく方が、提案の質が上がります。公式ガイドラインを参考にしながら、自社の業務とデータに合うルールへ落とし込むことが重要です。
まずは、入力してよい情報、入力してはいけない情報、社外公開前の確認者、使ってよいツール、事故時の連絡先を一枚にまとめてください。そのうえで、研修、PoC、AIコンサル伴走、ツール導入を段階的に進めるのが現実的です。
この記事もおすすめ|マーケティングAIコンサルとは?広告・SEO・CRM活用と依頼範囲を解説|広告、SEO、CRMで生成AIを使う場合の部門別ルールとレビュー例を確認できます。|